 È stata individuata, dalla Polizia Postale, una campagna fraudolenta particolarmente insidiosa che utilizza la posta elettronica certificata (PEC) come mezzo di diffusione. I malintenzionati inviano comunicazioni studiate per creare allarme e urgenza, facendo riferimento a presunte fatture scadute, pagamenti mancanti o irregolarità di natura amministrativa. Tali messaggi sono costruiti in modo da sembrare ufficiali e credibili, poiché i truffatori si spacciano per enti pubblici, amministrazioni o fornitori di servizi noti. Si sottolinea che l’utilizzo della PEC non rappresenta di per sé una garanzia di autenticità o affidabilità del contenuto del messaggio. Anche questo strumento, normalmente associato a comunicazioni formali e sicure, può essere sfruttato per finalità illecite. È pertanto fondamentale prestare sempre la massima attenzione, verificare con cura il mittente e il contenuto delle comunicazioni ricevute e diffidare di richieste urgenti o insolite, soprattutto se invitano ad aprire allegati o a fornire informazioni sensibili.
È essenziale adottare un approccio prudente e consapevole quando si ricevono comunicazioni sospette di questo genere, poiché le tecniche utilizzate dai truffatori sono sempre più sofisticate. I messaggi vengono spesso redatti con un linguaggio volutamente aggressivo o minaccioso, pensato per generare ansia e spingere il destinatario ad agire rapidamente, senza prendersi il tempo necessario per verificare l’autenticità della richiesta. Espressioni che richiamano interventi immediati o conseguenze imminenti sono un chiaro segnale di allarme. Queste comunicazioni fanno generalmente riferimento a presunti problemi di natura amministrativa o contabile, come fatture non saldate, ritardi nei pagamenti o anomalie mai riscontrate in precedenza. A supporto di tali affermazioni, viene spesso richiesto di aprire allegati o di accedere a collegamenti esterni. Gli allegati, che si presentano frequentemente sotto forma di file ZIP o documenti PDF, possono contenere malware in grado di compromettere la sicurezza dei sistemi informatici, mentre i link possono rimandare a siti web fraudolenti progettati per sottrarre informazioni riservate o credenziali di accesso. Per questi motivi è fondamentale non agire d’impulso, evitare di aprire file o cliccare su link sospetti e procedere sempre a verifiche approfondite prima di intraprendere qualsiasi azione richiesta dal messaggio.
Quando si ricevono comunicazioni sospette è fondamentale adottare la massima cautela e non dare nulla per scontato. Occorre verificare con attenzione l’identità del mittente, esaminando l’indirizzo PEC nella sua interezza e non affidandosi esclusivamente al nome che compare nel messaggio, che può risultare ingannevole. In assenza di certezze sulla provenienza, è buona norma non interagire con il contenuto dell’email, evitando sia l’apertura di allegati sia l’accesso a eventuali collegamenti presenti. Nel caso in cui il messaggio faccia riferimento a pagamenti, fatture o scadenze presentate come improrogabili, è preferibile rivolgersi direttamente all’ente o all’azienda coinvolta utilizzando i canali ufficiali reperibili sui siti istituzionali, senza rispondere all’email ricevuta. Se emerge anche solo il sospetto di un tentativo fraudolento, è indispensabile astenersi dal comunicare dati personali, credenziali o qualsiasi informazione riservata, così da prevenire possibili abusi o violazioni della sicurezza.
Direttore Umberto Buzzoni
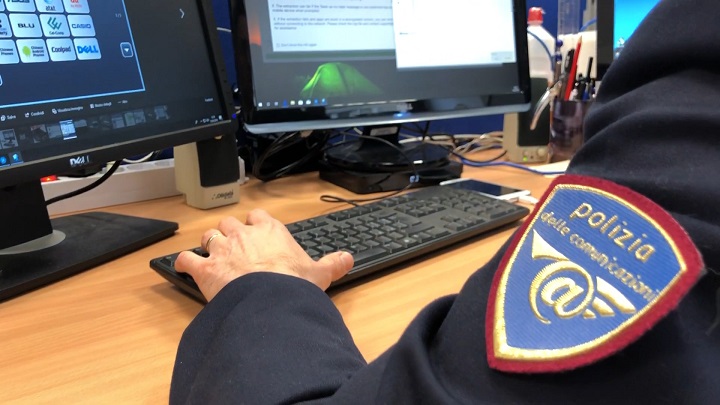
Foto Polizia di Stato